Portail captif : sécuriser et mettre en conformité le Wi-Fi invité de votre entreprise
Navigation rapide dans l’article
Vous offrez le Wi-Fi à vos visiteurs ? Bonne nouvelle : le portail captif n’est pas une obligation légale. Mauvaise surprise : le Wi-Fi invité, lui, vous impose des devoirs.
Selon la CNIL (17 juillet 2024), vous devez conserver les données techniques de connexion et séparer ce Wi-Fi de votre réseau interne. Le portail n’est qu’un moyen d’y répondre. Une jolie page de connexion donne vite l’impression d’un réseau protégé, alors qu’elle ne contrôle que l’accès. Voici ce que le portail fait, et ce qu’il ne fait pas.
- Le portail captif n’est pas obligatoire. En revanche, un Wi-Fi offert aux visiteurs implique des obligations.
- Il authentifie et journalise. Il n’isole pas le réseau et ne chiffre pas le lien radio.
- L’isolation vient du VLAN et du pare-feu, le chiffrement de WPA3 ou d’OWE.
- Conservation des données techniques : 1 an, selon la CNIL.
- Le consentement ne fonde pas cette conservation.
- NIS2 : transposition française en cours début novembre 2026.
Qu’est-ce qu’un portail captif et comment fonctionne-t-il ?
Une définition simple du portail captif pour le Wi-Fi d’entreprise
Définition : portail captif
Un portail captif est une page web affichée avant l’accès à Internet. Elle sert surtout à authentifier l’utilisateur ou à lui faire accepter des conditions.
Il s’utilise en Wi-Fi, mais aussi en filaire (hôtels, campus). Pour une PME, c’est le point d’entrée du Wi-Fi invité : il pilote la gestion des accès et laisse une trace.
Le mécanisme technique de redirection et d’interception des paquets
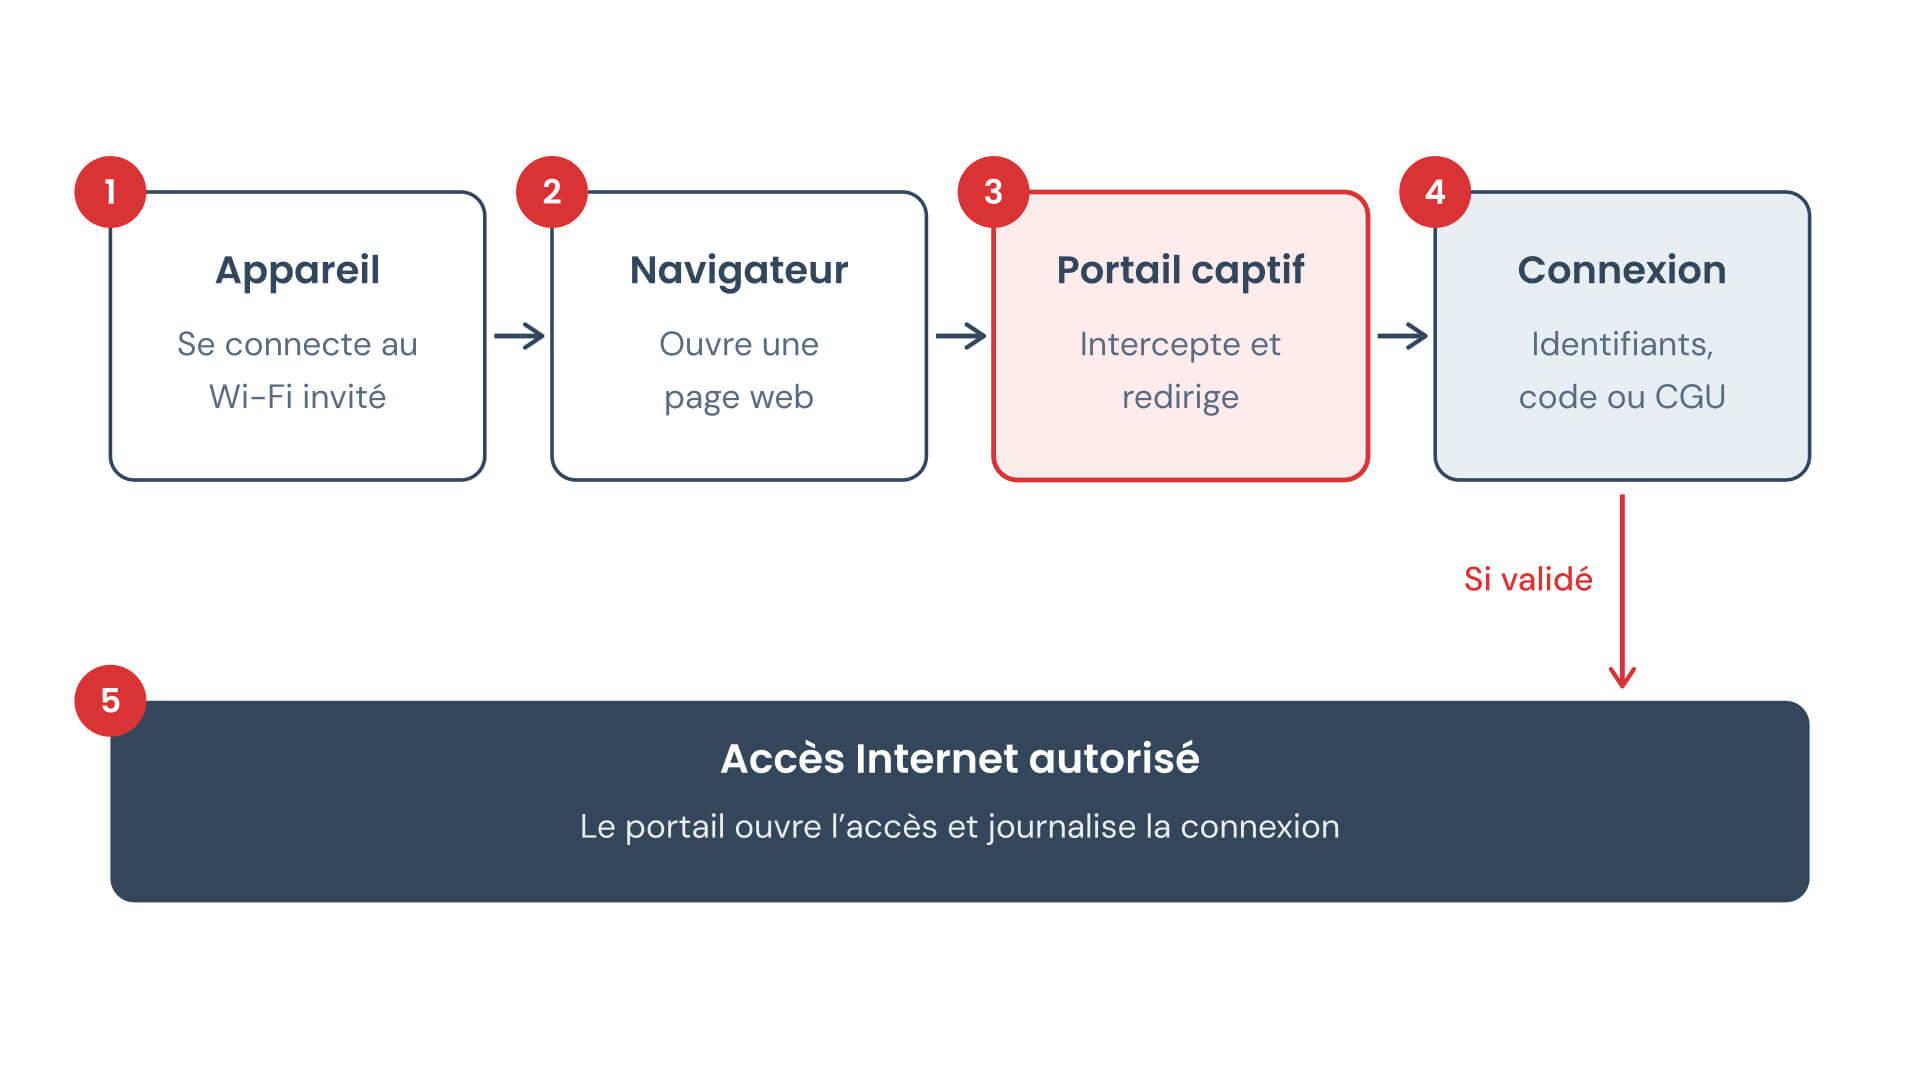
Le portail intercepte les premières requêtes web et les redirige, souvent par le DNS, vers sa page de connexion. En HTTPS ou avec HSTS (le réglage qui force le navigateur à n’utiliser que HTTPS), la redirection se heurte à des erreurs ou échoue. L’IETF (RFC 8910) juge ces techniques de moins en moins efficaces.
Note : demandez à toute solution comment elle gère HTTPS et HSTS. Le RFC 8910 prévoit aussi de signaler le portail par DHCP (option 114).
Les différentes étapes du parcours utilisateur de la connexion à l’accès web
- L’utilisateur se connecte au point d’accès Wi-Fi invité.
- Il ouvre son navigateur.
- Le portail le redirige vers la page de connexion.
- Il s’authentifie ou accepte les conditions.
- Le portail ouvre l’accès à Internet et journalise la connexion.
Nous voyons souvent le portail pris pour un pare-feu. C’est une porte d’entrée : la protection se joue autour de lui.
Pourquoi votre entreprise a-t-elle besoin d’un portail captif pour son Wi-Fi ?
Le portail sert à recueillir les conditions d’utilisation (CGU), authentifier et journaliser. Son rôle s’arrête là.

L’isolation indispensable du réseau invité et du réseau interne sensible
Le portail n’isole rien à lui seul. L’isolation vient du cloisonnement : un VLAN (réseau local virtuel) dédié aux invités, et des règles de pare-feu. La CNIL demande de séparer le Wi-Fi ouvert au public du réseau interne.
| Couche | Rôle | Ce qui l’assure |
|---|---|---|
| Accès | Authentifier, journaliser | Le portail captif |
| Isolation | Séparer invités et réseau interne | VLAN et pare-feu |
| Chiffrement | Protéger le lien radio | WPA3 ou OWE |
Note : sans VLAN, un portail laisse les invités sur le même réseau que vos postes. Le chiffrement du lien radio relève de WPA3 ou d’OWE (Enhanced Open), qui chiffre sans authentification.
La traçabilité des connexions et l’identification précise des utilisateurs
Pour un Wi-Fi visiteurs, la CNIL demande de conserver les données techniques de connexion. L’identification des utilisateurs n’est pas obligatoire, et vous ne gardez jamais le contenu des communications. Durées :
| Donnée | Durée |
|---|---|
| Données techniques de connexion et d’appareil | 1 an |
| Informations de création de compte | 1 an |
| Identité civile, si vous identifiez les utilisateurs | 5 ans |
| Données de sécurité des réseaux | 3 mois maximum |
Le Wi-Fi des salariés n’est pas concerné : l’obligation vise le Wi-Fi offert aux visiteurs (CNIL, 17 juillet 2024).
Faites auditer votre Wi-Fi invité
Nos équipes réseau examinent votre segmentation et votre chiffrement actuels. Nous vous disons ce qui tient, et ce qui manque.
Le contrôle de la bande passante pour préserver les performances de l’entreprise
Certains portails intègrent la gestion de la bande passante (OPNsense). D’autres passent par un outil distinct (pfSense). Objectif : éviter que quelques invités saturent la ligne de vos équipes.
Concrètement, nous commençons par le VLAN, pas par le portail. Une fois l’invité isolé, le reste s’ajoute plus sereinement.
Sécurité et conformité : les impératifs légaux du Wi-Fi professionnel
Le respect du RGPD et la protection des données personnelles collectées
La conservation des données techniques repose sur une obligation légale, que la CNIL rattache à l’article L34-1 du code des postes et des communications électroniques. Elle ne demande pas de consentement. Vous devez en revanche informer les utilisateurs : finalité, durée, droits d’accès et de rectification.

Le suivi par adresse MAC est une donnée personnelle (CNIL, 2020). Sans anonymisation rapide, seul le consentement peut le fonder.
L’anticipation des exigences de cybersécurité de la directive NIS2
À la date de rédaction, début novembre 2026, la transposition française de NIS2 est en cours (ANSSI). La directive vise surtout des entités moyennes et grandes, dont des collectivités. Le portail ne vous rend pas conforme. Le cloisonnement, lui, aide votre mise en conformité : anticiper, c’est cloisonner dès maintenant ce qui doit l’être.
Note : le ReCyF, document de travail de l’ANSSI, cite le cloisonnement par VLAN. Il n’est pas obligatoire.
La responsabilisation juridique de l’entreprise en cas d’incident sur son réseau
Aucun portail ne vous décharge de vos devoirs. Pour un Wi-Fi visiteurs, la conservation des données de connexion reste votre obligation. Le Conseil d’État a validé en 2021 la conservation généralisée des données de connexion, au motif de la menace pour la sécurité nationale. Pour les responsabilités pénale ou civile, rapprochez-vous de votre délégué à la protection des données ou d’un conseil juridique.
Notre constat : la conformité se documente. Gardez une trace de ce que vous collectez, pourquoi, et combien de temps.
Les différents modes d’authentification et d’exploitation du portail captif
L’authentification par SMS ou par code d’accès temporaire
Le code d’accès temporaire convient aux visiteurs ponctuels : sa durée est limitée. L’authentification par SMS demande un numéro de téléphone. La CNIL range ce numéro parmi les données à conserver un an.
La connexion via les réseaux sociaux ou une adresse e-mail professionnelle
Appliquez ici la minimisation : collectez le strict nécessaire. Demandez-vous si une adresse e-mail suffit avant d’ajouter un compte de réseau social.
La personnalisation de la page d’accueil aux couleurs de votre marque
En général, la page de connexion reprend votre logo, vos couleurs et vos CGU, selon la solution (OPNsense propose un gestionnaire de modèles). Séparez l’acceptation des CGU d’un éventuel consentement marketing.
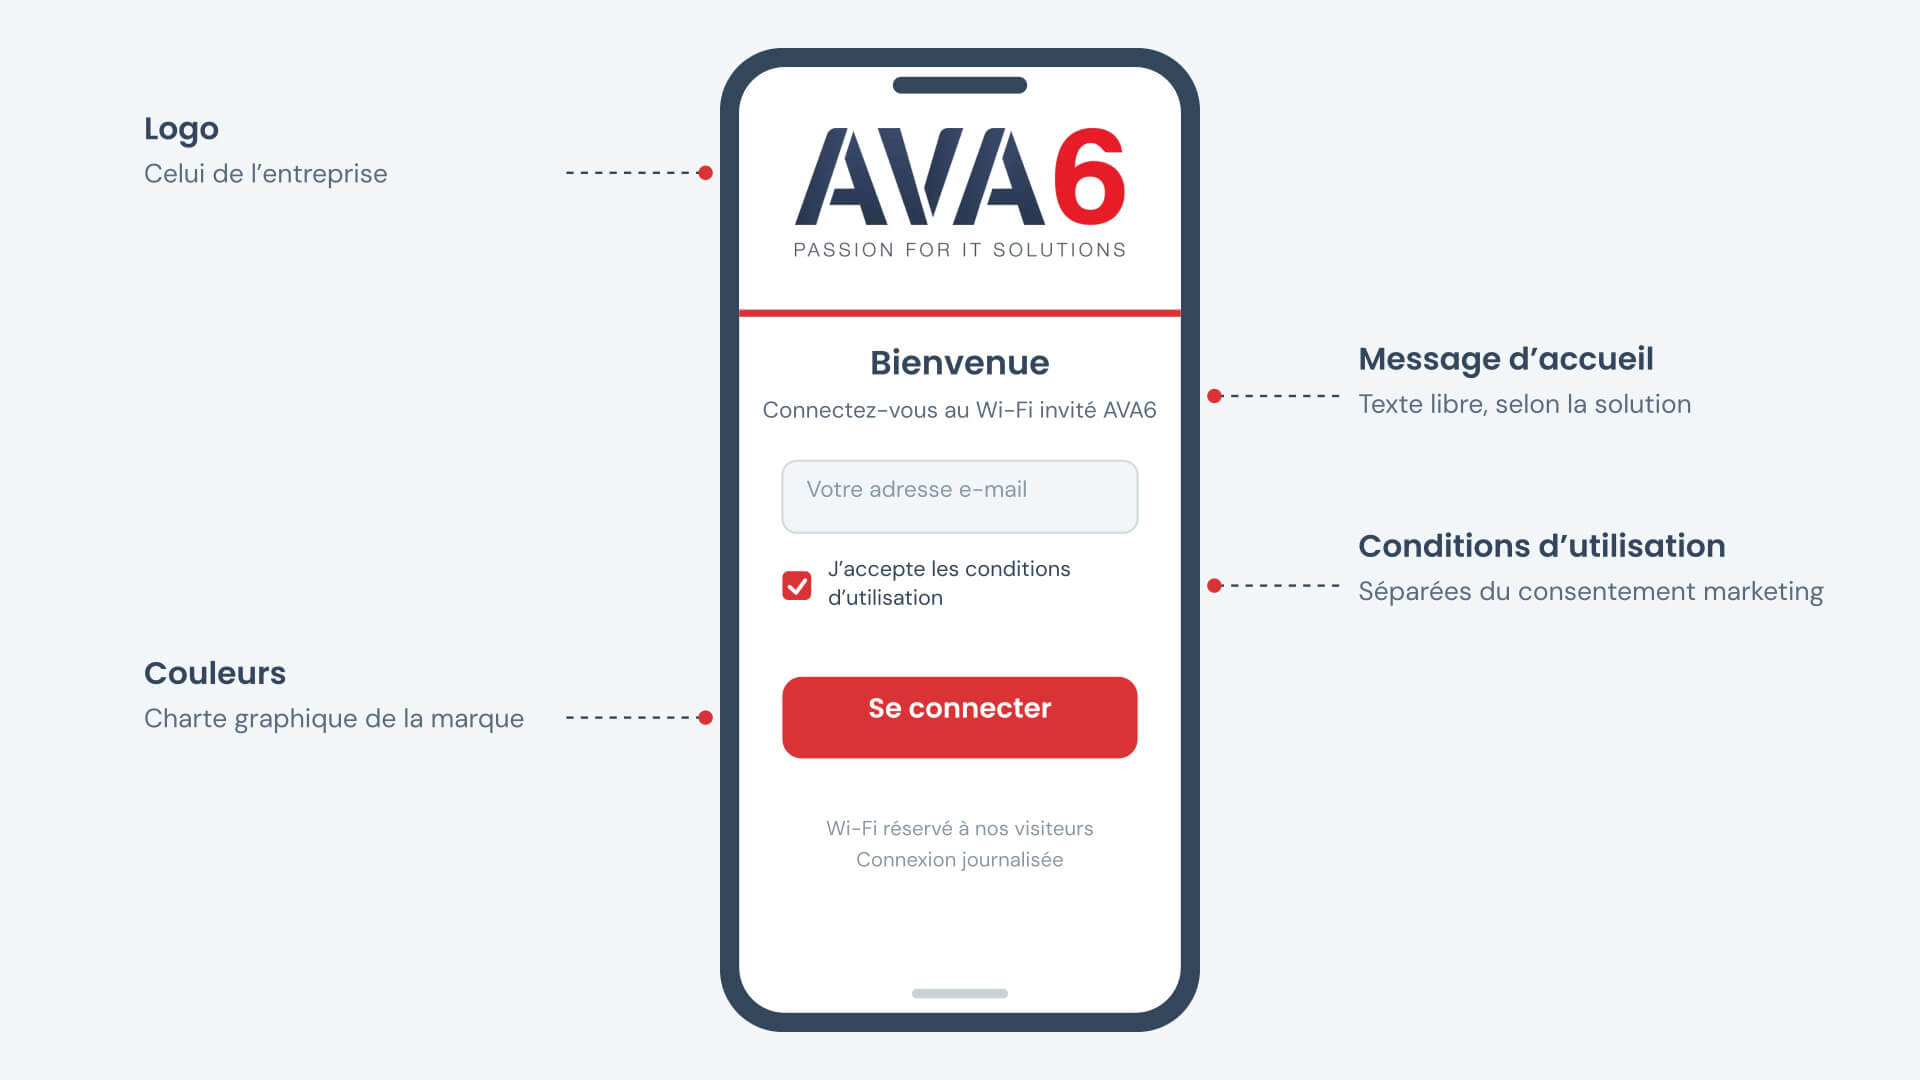
Résultat : une page simple, peu de données demandées. Moins vous collectez, moins vous avez à protéger.
Comment déployer un portail captif performant dans votre infrastructure ?
L’analyse préalable de l’infrastructure réseau et du parc matériel existant
Auditez l’existant avant tout achat :
- la segmentation VLAN déjà en place ;
- le chiffrement Wi-Fi (WPA3, OWE) ;
- la compatibilité IPv6, que certaines solutions comme pfSense ne gèrent pas, selon sa documentation ;
- la journalisation et la durée de conservation.
Auditez votre infrastructure réseau
Nos ingénieurs passent en revue vos VLAN, votre chiffrement Wi-Fi et vos équipements. Vous repartez avec un état des lieux clair.
Le choix entre une solution matérielle, logicielle ou hébergée dans le cloud
| Solution | À vérifier |
|---|---|
| Logicielle ou open source (pfSense, OPNsense) | Administration, IPv6, mises à jour |
| Intégrée à votre équipement réseau | Fonctions réellement incluses |
| Hébergée dans le cloud | Lieu de stockage, durée de conservation |
Se faire accompagner par une ESN pour garantir un déploiement sécurisé
Nos équipes réseau et cybersécurité vous aident à intégrer cette brique : audit de l’existant, segmentation, choix de la solution avec l’un de nos partenaires.
Ce que nous voyons chez nos clients, c’est un parc réseau hétérogène. Un audit de l’existant évite les achats inutiles.
AVA6 : votre partenaire de proximité pour sécuriser vos réseaux et votre Wi-Fi
Un accompagnement global sur-mesure pour les PME et ETI
Nous accompagnons les PME, les ETI et les collectivités sur leurs réseaux : switching, routage, Wi-Fi, segmentation, sécurité périmétrique (pare-feu nouvelle génération, VPN). Votre équipe IT garde la main.
L’expertise d’une ESN ancrée localement à travers ses 14 agences
Depuis 2008, AVA6 réunit 250 consultants dans 14 agences en France et en Suisse. Plus de 1 500 clients nous confient leur SI : vous trouvez un prestataire informatique local.
Synergie entre infrastructure réseau et cybersécurité avancée (SOC managé)
Un SOC est un centre de supervision de la sécurité. Notre service de cybersécurité managée REDSOC assure protection, détection et réponse sur les postes et terminaux, avec un support technique 24h/24 et 7j/7. Il complète le cloisonnement, sans le remplacer.
Notre recommandation : traitez le Wi-Fi invité comme un projet réseau et sécurité, pas comme une simple page de connexion.
Foire Aux Questions (FAQ)
Un portail captif est-il obligatoire pour une PME ?
Non. À notre connaissance, aucun texte n’impose le portail captif. Pour un Wi-Fi visiteurs, vous devez conserver les données techniques de connexion et séparer ce réseau du réseau interne (CNIL, 2024). Le portail est un moyen d’y répondre, parmi d’autres.
Quelle est la différence entre un réseau Wi-Fi invité classique et un portail captif ?
Le portail ajoute une étape avant l’accès : identifiants, code temporaire ou acceptation de conditions. Il journalise aussi les connexions. Le VLAN et le pare-feu isolent, WPA3 ou OWE chiffre. Une clé partagée chiffre déjà le lien, mais tout le monde la connaît.
Comment le portail captif protège-t-il l’entreprise contre les cyberattaques ?
Le portail seul n’isole pas et ne chiffre pas : il contrôle qui se connecte et conserve des traces. La protection vient du cloisonnement et du pare-feu. Aucune solution n’élimine le risque.
Est-il possible de personnaliser la page de connexion de mon portail captif ?
Oui, en général, selon la solution : logo, couleurs, conditions d’utilisation. OPNsense propose par exemple un gestionnaire de modèles.
Comment gérer la conformité RGPD des données collectées via le Wi-Fi ?
La conservation des données techniques repose sur une obligation légale, pas sur le consentement. Informez les utilisateurs : finalité, durée, droits. Le consentement ne vaut que pour des finalités en plus (prospection, cession à des tiers). Durées selon la CNIL : 1 an, 5 ans pour l’identité civile si vous identifiez, 3 mois maximum pour la sécurité.
Le déploiement d’un portail captif nécessite-t-il l’achat de nouveau matériel ?
Pas forcément. Cela dépend de votre équipement et de la solution retenue. Un audit de l’existant permet de le confirmer avant tout achat.
Parlons de votre Wi-Fi invité
Nous vous recevons dans l’agence AVA6 la plus proche. Un de nos experts vous répond pour cadrer votre besoin.
Sources
- CNIL, Conservation des données de trafic : hot spots Wi-Fi, cybercafés, employeurs (17/07/2024) : https://www.cnil.fr/fr/conservation-des-donnees-de-trafic-hot-spots-wi-fi-cybercafes-employeurs-quelles-obligations
- CNIL, Dispositifs de mesure d’audience et de fréquentation (24/02/2020) : https://www.cnil.fr/fr/dispositifs-de-mesure-daudience-et-de-frequentation-dans-des-espaces-accessibles-au-public-la-cnil
- CNIL, Les bases légales : l’obligation légale (02/12/2019) : https://www.cnil.fr/fr/les-bases-legales/obligation-legale
- ANSSI, MesServicesCyber, NIS 2 (consulté le 03/11/2026) : https://messervices.cyber.gouv.fr/nis2
- IETF, RFC 8910, Captive-Portal Identification in DHCP and Router Advertisements : https://www.rfc-editor.org/rfc/rfc8910.txt
- Wi-Fi Alliance, Wi-Fi security : https://www.wi-fi.org/discover-wi-fi/security
- Netgate, pfSense Captive Portal : https://docs.netgate.com/pfsense/en/latest/captiveportal/index.html
- OPNsense, Captive Portal : https://docs.opnsense.org/manual/captiveportal.html
- Conseil d’État, Données de connexion (21/04/2021) : https://www.conseil-etat.fr/actualites/donnees-de-connexion-le-conseil-d-etat-concilie-le-respect-du-droit-de-l-union-europeenne-et-l-efficacite-de-la-lutte-contre-le-terrorisme-et-la
Articles de la même catégorie